Для MilTech-компанії ERP-система – це не просто інструмент для обліку закупівель, складу чи виробництва. У міру масштабування бізнесу в Odoo концентрується значний масив критично важливої інформації: специфікації виробів, BOM, технологічні операції, дані про компоненти, закупівельні ціни, залишки, постачальників, виробничі замовлення та документація щодо змін конструкції.
Для виробника БПЛА, роботизованих систем, компонентів РЕБ або іншої високотехнологічної продукції компрометація таких даних може мати значно серйозніші наслідки, ніж звичайний витік комерційної інформації.
Саме тому під час впровадження Odoo ERP для MilTech питання кібербезпеки необхідно вирішувати не після запуску системи, а на етапі проєктування її архітектури.
Ключовий принцип – користувач повинен отримувати тільки той доступ, який необхідний йому для виконання конкретної роботи.
У цій статті розглянемо, як побудувати модель доступу в Odoo для оборонного виробництва та які механізми варто використовувати для захисту конструкторської, виробничої та комерційної інформації.
Чому захист даних критично важливий для MilTech-виробництва
MilTech-компанія одночасно працює з декількома категоріями інформації, кожна з яких може становити цінність для конкурентів або зловмисників.
Наприклад, в ERP можуть зберігатися:
- специфікації виробів і BOM (Bill of Materials);
- інформація про компоненти та матеріали;
- технологічні маршрути виробництва;
- виробничі операції та нормативи часу;
- креслення та технічна документація;
- 3D-моделі й файли CAD;
- дані про постачальників критичних компонентів;
- закупівельні ціни та умови контрактів;
- складські залишки;
- виробничі плани;
- собівартість продукції;
- історія інженерних змін;
- інформація про замовлення та виробничі партії.
Проблема полягає не лише у зовнішній кібератаці.
Не менш небезпечною є ситуація, коли працівник отримує більше прав, ніж необхідно для його роботи.
Наприклад, оператор виробничої дільниці не повинен автоматично отримувати доступ до повної структури виробу, закупівельних контрактів або фінансової інформації. Менеджеру із закупівель не обов’язково бачити повне конструкторське креслення виробу. А зовнішньому підряднику може бути потрібна лише конкретна версія документа, без доступу до всієї історії розробки.
Тому Odoo для MilTech необхідно проєктувати навколо ролей, процесів і рівнів конфіденційності, а не просто створити облікові записи для співробітників.
Модель мінімальних привілеїв в Odoo
Одним із базових принципів інформаційної безпеки є Principle of Least Privilege – принцип мінімальних привілеїв.
Його суть проста: користувач отримує мінімальний набір дозволів, необхідний для виконання посадових обов’язків.
В Odoo така модель може будуватися на декількох рівнях.
1. Групи користувачів
Групи дозволяють сформувати функціональні ролі в системі.
Наприклад:
- конструктор;
- технолог;
- керівник виробництва;
- оператор;
- комірник;
- менеджер із закупівель;
- менеджер із продажу;
- фінансовий спеціаліст;
- керівник проєкту;
- адміністратор системи.
Для кожної ролі визначається набір операцій: перегляд, створення, редагування або видалення даних.
Важливо не використовувати один універсальний профіль із широкими правами для всіх співробітників. Такий підхід спрощує адміністрування, але створює значно більшу площу ризику.
2. Права доступу до моделей
Odoo дозволяє визначати права доступу до різних типів об’єктів.
Наприклад, працівник може мати право:
- переглядати виробничі замовлення;
- створювати виробничі операції;
- редагувати певні документи;
- не мати права змінювати BOM;
- не мати доступу до фінансових документів.
Це дозволяє відокремити операційну роботу від управління критичними даними.
3. Record Rules
Особливо важливим інструментом є Record Rules – правила доступу до конкретних записів.
Вони дозволяють визначити, які саме записи користувач може бачити або змінювати.
Наприклад:
оператор виробничої дільниці бачить лише виробничі замовлення свого підрозділу;
менеджер проєкту має доступ лише до документів закріпленого за ним проєкту;
користувач одного виробничого майданчика не отримує автоматичний доступ до даних іншого майданчика.
Це принципово відрізняється від простого приховування меню. Дані повинні бути обмежені на рівні правил доступу, а не лише інтерфейсу.
Як захистити BOM та конструкторську документацію в Odoo
Для виробника MilTech BOM – це один із найбільш чутливих об’єктів ERP.
Специфікація може показувати не тільки перелік деталей, а й структуру виробу, кількість компонентів, взаємозв’язки між вузлами та виробничу логіку.
Тому доступ до BOM варто розділяти відповідно до функціональних ролей.
Наприклад:
Конструктор може створювати та редагувати структуру виробу.
Технолог працює з виробничими операціями та маршрутами.
Керівник виробництва використовує затверджені версії BOM для планування.
Комірник отримує інформацію, необхідну для комплектації, але не повинен автоматично бачити всю конструкторську структуру.
Закупівельник працює з необхідними компонентами та постачальниками, але доступ до повної технічної документації йому може бути не потрібний.
Такий підхід дозволяє розділити конструкторську, технологічну, логістичну та комерційну інформацію.
PLM та контроль інженерних змін
Для виробничого MilTech-бізнесу важливо не тільки захистити документи, а й контролювати зміни конструкції.
Навіть невелика зміна компонента може впливати на:
- собівартість;
- технологію виробництва;
- закупівлі;
- сумісність компонентів;
- якість готової продукції;
- виробничий план.
Саме тому процес внесення змін повинен бути формалізований.
В Odoo PLM можна організувати процес ECO (Engineering Change Order).
Типовий workflow може виглядати так:
Ініціація зміни → аналіз → підготовка нової версії → перевірка → погодження → затвердження → запуск у виробництво.
Наприклад, конструктор створює ECO для заміни електронного компонента.
Після цього відповідальні спеціалісти перевіряють:
- технічну сумісність;
- доступність нового компонента;
- вплив на собівартість;
- необхідність зміни технологічної операції;
- залишки старого компонента;
- виробничі замовлення, яких стосується зміна.
Лише після погодження нова версія BOM може бути використана у виробничому процесі.
Це значно безпечніше, ніж дозволяти співробітникам безконтрольно змінювати специфікації без фіксації причин і відповідальних осіб.
Захист файлів: креслення, PDF, CAD та 3D-моделі
Окремий ризик – технічні файли, які прикріплюються до записів Odoo.
Це можуть бути:
- PDF-креслення;
- DWG;
- STEP;
- STL;
- 3D-моделі;
- технологічні інструкції;
- фотографії прототипів;
- результати випробувань;
- технічні паспорти.
Тут важливо розуміти: права доступу Odoo та захист інфраструктури – це різні рівні безпеки.
Налаштування ERP саме по собі не замінює:
- захист серверної інфраструктури;
- резервне копіювання;
- мережеву сегментацію;
- VPN;
- контроль кінцевих пристроїв;
- політики роботи з файлами;
- антивірусний захист;
- моніторинг подій безпеки.
Для особливо чутливої документації доцільно розглядати окрему захищену систему керування документами або спеціалізовані механізми DMS/PDM/PLM у поєднанні з Odoo.
Odoo у такій архітектурі може залишатися центральною ERP-платформою, яка керує бізнес-процесом, тоді як спеціалізоване сховище відповідає за зберігання найбільш критичних технічних файлів.
Розмежування доступу між виробництвом, складом і закупівлями
Кібербезпека ERP – це не тільки захист креслень.
Важливо контролювати й інформацію, яку можна використати для аналізу виробничої діяльності підприємства.
Наприклад, доступ до даних про закупівлі може дозволити визначити:
- які компоненти використовує підприємство;
- від яких постачальників воно залежить;
- приблизні обсяги закупівель;
- частоту поставок;
- зміни потреби в окремих матеріалах.
Тому функціональні області Odoo доцільно розділяти.
Закупівлі
Менеджер закупівель працює з постачальниками, цінами, договорами та замовленнями, але не отримує автоматичного доступу до всієї конструкторської документації.
Склад
Комірник бачить номенклатуру, залишки, переміщення та завдання на комплектацію відповідно до своєї ролі.
Виробництво
Оператор отримує виробниче завдання та необхідну для роботи технологічну інформацію.
Конструкторський відділ
Конструктори працюють із BOM, версіями виробів, ECO та технічною документацією.
Фінансовий блок
Фінансові користувачі отримують доступ до собівартості, бюджетів, платежів та інших фінансових даних без необхідності бачити всю технічну інформацію.
Таким чином формується рольова модель доступу Odoo, де інформація рухається разом із бізнес-процесом, а не стає доступною всім користувачам ERP.
Двофакторна автентифікація та захист облікових записів
Навіть найкраща модель прав доступу не допоможе, якщо обліковий запис користувача буде скомпрометований.
Тому для критичних систем варто використовувати багатофакторну автентифікацію.
У практичній архітектурі безпеки Odoo це може включати:
- 2FA;
- політики складних паролів;
- контроль активних сесій;
- обмеження адміністративного доступу;
- VPN для доступу до внутрішньої інфраструктури;
- мережеві правила Firewall;
- сегментацію серверів;
- регулярне оновлення Odoo та залежностей;
- резервне копіювання;
- контроль доступу адміністраторів.
Особливо важливо розділити звичайні та адміністративні облікові записи.
Адміністратор ERP має значно ширші повноваження, тому його обліковий запис повинен захищатися за найсуворішими правилами.
Аудит дій користувачів в Odoo
Для критичних бізнес-процесів недостатньо знати, хто зараз має доступ.
Потрібно розуміти, хто і коли змінив інформацію.
Наприклад:
- хто змінив BOM;
- хто затвердив ECO;
- хто змінив постачальника;
- хто змінив закупівельну ціну;
- хто скасував виробниче замовлення;
- хто змінив маршрут виробництва.
Для цього в Odoo можуть використовуватися стандартні механізми журналювання та історії змін, а для розширеного контролю – спеціалізовані модулі аудиту та засоби моніторингу інфраструктури.
При цьому не варто автоматично стверджувати, що стандартний Odoo записує абсолютно кожну дію користувача. Глибина аудиту залежить від версії Odoo, конфігурації, встановлених модулів та інфраструктури.
Для MilTech-підприємства це потрібно визначати ще на етапі проєктування системи.
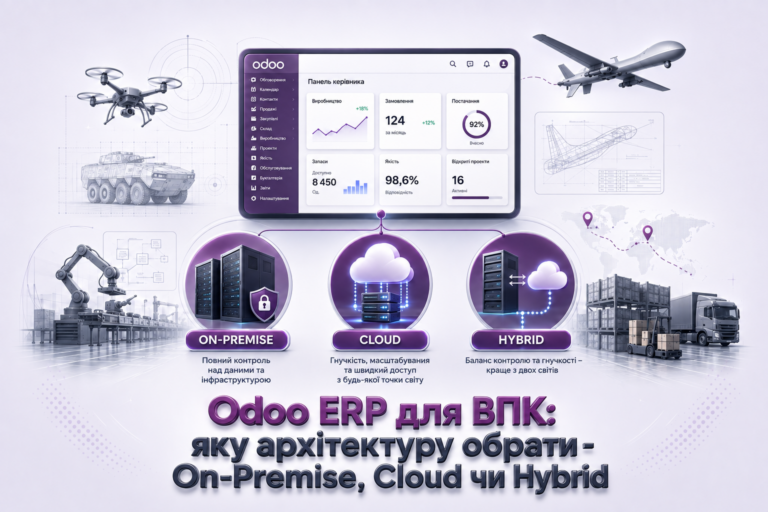
On-Premise, Cloud чи Hybrid: де розміщувати Odoo для MilTech?
Питання розміщення ERP безпосередньо пов’язане з моделлю кібербезпеки.
On-Premise
Сервери розташовані в інфраструктурі компанії.
Переваги:
- максимальний контроль над інфраструктурою;
- можливість побудови ізольованого середовища;
- власні політики доступу;
- контроль мережевої архітектури.
Недолік – відповідальність за сервери, резервне копіювання, оновлення та інформаційну безпеку значною мірою залишається на підприємстві.
Cloud
Odoo працює у хмарній інфраструктурі.
Переваги:
- швидше масштабування;
- менше власної серверної інфраструктури;
- централізоване адміністрування;
- можливість організувати віддалену роботу.
Але необхідно окремо оцінювати політику зберігання даних, доступи, резервне копіювання, відповідність вимогам конкретного підприємства та модель відповідальності між замовником і провайдером.
Hybrid
Для частини MilTech-компаній оптимальним може бути гібридний підхід.
ERP залишається центральним інструментом управління бізнесом, а особливо чутливі дані або окремі інформаційні системи працюють у захищеному контурі.
Вибір архітектури не повинен визначатися принципом «Cloud завжди краще» або «On-Premise завжди безпечніше».
Безпечність визначається архітектурою, процесами, контролями доступу та якістю адміністрування, а не лише місцем розміщення сервера.
Що потрібно передбачити під час впровадження Odoo в MilTech-компанії
Безпека повинна закладатися в ERP ще до початку міграції даних.
Перед запуском системи доцільно сформувати матрицю доступів.
Наприклад:
| Роль | BOM | Виробництво | Закупівлі | Фінанси | Технічні файли |
| Конструктор | Редагування | Перегляд | Обмежено | Ні | За роллю |
| Технолог | Перегляд/зміна | Редагування | Обмежено | Ні | За роллю |
| Оператор | Обмежений | Робота із завданнями | Ні | Ні | Мінімально необхідні |
| Закупівельник | Обмежено | Ні | Редагування | Обмежено | Ні |
| Комірник | Мінімально | Виконання операцій | Обмежено | Ні | Ні |
| Фінансист | Ні | Обмежено | Перегляд за потреби | Редагування | Ні |
| Керівник | За потреби | Перегляд | Перегляд | Перегляд | За політикою |
Така матриця стає основою для подальшого налаштування груп, ACL та Record Rules в Odoo.
Типові помилки під час захисту Odoo ERP
Навіть технологічно якісна ERP може залишатися вразливою через неправильну організацію доступу.
Найпоширеніші помилки:
1. Один обліковий запис для декількох працівників.
У такому випадку неможливо нормально визначити відповідального за конкретну дію.
2. Надмірні права адміністратора.
Коли десятки співробітників мають права системного адміністратора, рольова модель фактично втрачає сенс.
3. Відсутність регулярного перегляду доступів.
Працівник може змінити посаду, перейти в інший відділ або залишити компанію, а його старі права залишаються активними.
4. Відсутність розділення середовищ.
Розробка, тестування та production-система повинні бути організовані з урахуванням відповідних ризиків.
5. Неконтрольована робота з технічними файлами.
ERP не повинна перетворюватися на некероване сховище креслень, CAD-файлів та іншої документації.
6. Відсутність резервного копіювання та перевірки відновлення.
Backup, який ніхто не перевіряв, не можна вважати гарантованим механізмом відновлення.
Odoo для MilTech: ERP як частина захищеного цифрового контуру
Для оборонного виробника Odoo може виконувати роль центральної ERP-платформи, яка об’єднує:
Продажі → Закупівлі → Склад → BOM → PLM → MRP → Якість → Фінанси → Аналітика.
Але максимальний ефект від ERP виникає тоді, коли всі ці процеси побудовані навколо правильної моделі доступу.
Замість підходу:
«Дамо співробітнику доступ до всього модуля, щоб йому було зручно»
варто використовувати інший:
«Які саме дані потрібні цьому співробітнику для виконання його роботи?»
Це і є фундамент рольової моделі безпеки Odoo.
Висновок
Кібербезпека Odoo в MilTech – це не окремий модуль і не одна налаштована функція.
Це комплексна архітектура, яка включає:
- рольове розмежування доступу;
- групи користувачів;
- ACL;
- Record Rules;
- контроль доступу до BOM та PLM;
- управління версіями та ECO;
- захист технічної документації;
- 2FA;
- аудит критичних операцій;
- мережеву безпеку;
- резервне копіювання;
- контроль адміністративних доступів;
- регулярний перегляд прав користувачів.
Для MilTech-компанії важливо не просто впровадити Odoo, а спроєктувати ERP відповідно до структури підприємства, критичності інформації та реальних виробничих процесів.
Саме тому безпеку потрібно закладати в архітектуру системи до міграції даних і запуску production-середовища, а не намагатися додати її після виникнення інциденту.
SolutionUA – впровадження Odoo для технологічного та оборонного виробництва
SolutionUA допомагає українським компаніям впроваджувати Odoo як єдину систему управління виробництвом, закупівлями, складом, фінансами та бізнес-процесами.
Для MilTech-підприємств ми можемо спроєктувати Odoo з урахуванням специфіки виробництва та вимог до інформаційної безпеки:
- проєктування архітектури Odoo;
- налаштування ролей і матриці доступів;
- ACL та Record Rules;
- автоматизація виробництва MRP;
- BOM та PLM;
- ECO та контроль інженерних змін;
- управління складом і закупівлями;
- інтеграція суміжних інформаційних систем;
- міграція даних;
- налаштування резервного копіювання та середовищ;
- супровід і розвиток ERP.
Мета SolutionUA – не просто автоматизувати окремі операції, а побудувати керований цифровий контур, у якому кожен підрозділ отримує необхідні йому дані, а критична інформація залишається під контролем компанії.
Якщо ваше MilTech-підприємство переходить від невеликих серій до масштабного виробництва, саме час перевірити, чи відповідає поточна ERP-архітектура вимогам до безпеки, масштабування та контролю виробничих даних.